Security trifft technische Expertise
Ich begeistere mich für die Verbindung von Technologie und Informationssicherheit. Mein Ziel ist es, dabei zu unterstützen, IT nicht nur sicherer, sondern auch nachhaltiger und zukunftsfähiger zu gestalten.
Dabei verbinde ich technische Erfahrung mit einem strukturierten Blick auf Prozesse, Risiken und Compliance. Ob BSI IT-Grundschutz oder ISO/IEC 27001 – ich lege Wert auf pragmatische Lösungen, die sich im Alltag bewähren und echten Mehrwert schaffen.
Ich bin überzeugt: Gute Informationssicherheit entsteht dort, wo Menschen, Prozesse und Technologie sinnvoll zusammenspielen.
SCHWERPUNKTE
Wofür ich stehe
Von der Infrastruktur über Security Operations bis zur ISMS-Beratung: Drei Themenfelder prägen meine Arbeit.
PROJEKTE, VORTRÄGE & VERÖFFENTLICHUNGEN
Portfolio
QUALIFIKATIONEN
Zertifizierungen
PRIVAT
Abseits des Bildschirms
Auch nach Feierabend bleibe ich neugierig: In meinem Homelab laufen Mailserver, Webserver, Home Assistant und allerhand Docker-Tools. Und wenn der Rechner ruht, warten Haus und Garten auf handfeste Arbeit.
AUS DEM BLOG
Neueste Beiträge
-

Authentizität, Nichtabstreitbarkeit und Datenschutz
Weiterlesen: Authentizität, Nichtabstreitbarkeit und DatenschutzDie CIA-Triade reicht nicht immer. Was Authentizität, Nichtabstreitbarkeit und Datenschutz bedeuten, wie sie sich unterscheiden und welche Rolle sie in CC, SSCP und CISSP spielen.
-
Zertifiziert bleiben: Endorsement, CPE und Jahresgebühr
Weiterlesen: Zertifiziert bleiben: Endorsement, CPE und JahresgebührPrüfung bestanden, und jetzt? Endorsement, CPE-Punkte und Jahresgebühr: Was ihr bei CC, SSCP und CISSP nach der Prüfung tun müsst, damit die Zertifizierung gültig bleibt.
-
Lernpfad CC → SSCP → CISSP: Lernplan nach Domänengewichtung
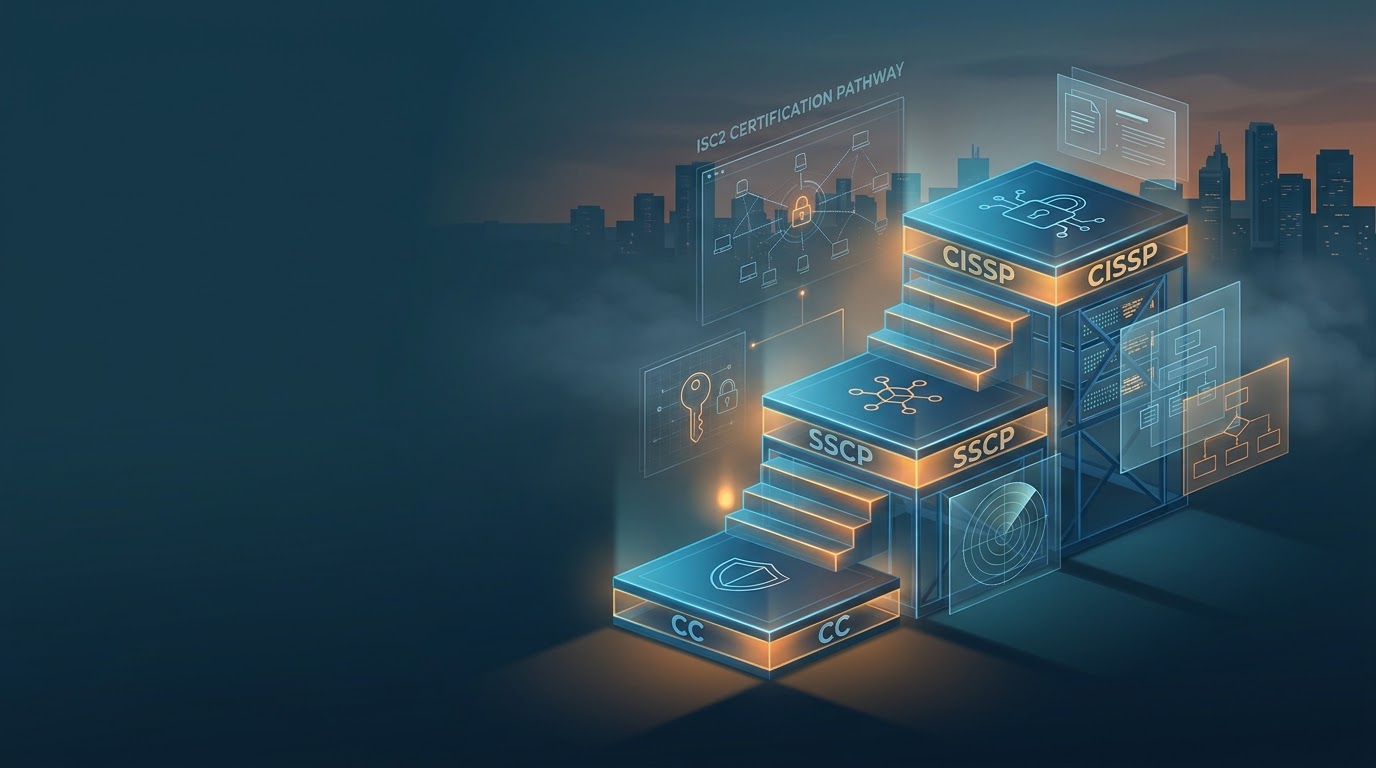
Weiterlesen: Lernpfad CC → SSCP → CISSP: Lernplan nach DomänengewichtungCC, SSCP, CISSP: Welche Reihenfolge ist sinnvoll, wie hängen die Domänen zusammen und wie baut man aus der Gewichtung einen Lernplan? Ein Lernpfad durch alle drei ISC2-Zertifizierungen.
Lass uns sprechen
Du möchtest dich zu Informationssicherheit, IT-Grundschutz oder Sicherheitsarchitekturen austauschen? Ich freue mich auf deine Nachricht.